

Иногда перемены, которые поначалу кажутся вынужденными и не самыми приятными, открывают дорогу к неожиданным открытиям. Именно так у меня получилось с переездом и последующей необходимостью разбираться в настройках домашней сети. Раньше всё было до смешного просто: небольшая локальная компания, понятные тарифы, никаких скрытых условий. Но новая квартира поставила перед фактом — выбор провайдеров минимальный, а условия гораздо менее гибкие и заметно дороже. Пришлось принять новые правила игры, но именно это подтолкнуло меня к экспериментам, которые в итоге полностью изменили моё отношение к безопасности в сети.
Теперь я плачу за связку интернета с телевидением, от которой нельзя отказаться, и сумма выходит почти вдвое выше прежней. Поначалу это расстраивало, но со временем я понял, что именно эта ситуация заставила меня искать способы вернуть хотя бы часть контроля над собственной цифровой жизнью. Оказалось, что даже в рамках не самого удобного договора можно выстроить более приватную и быструю систему доступа в интернет. И главным инструментом здесь стал не сложный софт и не дорогое оборудование, а правильная настройка DNS.
Почему я перестал доверять стандартным настройкам провайдера
Когда подключаешься к интернету, оборудование провайдера по умолчанию назначает собственные DNS-серверы. Большинство пользователей даже не задумываются об этом: всё работает — и хорошо. Но если копнуть чуть глубже, открывается не самый приятный факт: каждый введённый в адресной строке запрос, каждый переход на сайт сначала уходит на сервер провайдера, который преобразует доменное имя в IP-адрес. Это означает, что в распоряжении компании оказывается подробный журнал ваших интересов, привычек и активности в сети.
В моём случае ситуация усугублялась тем, что формально независимого провайдера недавно поглотила крупная телекоммуникационная структура. Формально бренд остался прежним, но фактически управление перешло к компании с неоднозначной репутацией в нашем регионе. Это стало дополнительным аргументом в пользу того, чтобы минимизировать объём данных, которые могут попасть в чужие руки. Я прекрасно понимаю, что абсолютной анонимности в современном интернете не существует, но это не повод полностью отказываться от защиты. Любая дополнительная преграда на пути у тех, кто хочет собирать информацию о пользователях, имеет значение.
Как я выбирал альтернативу и настраивал шифрование запросов
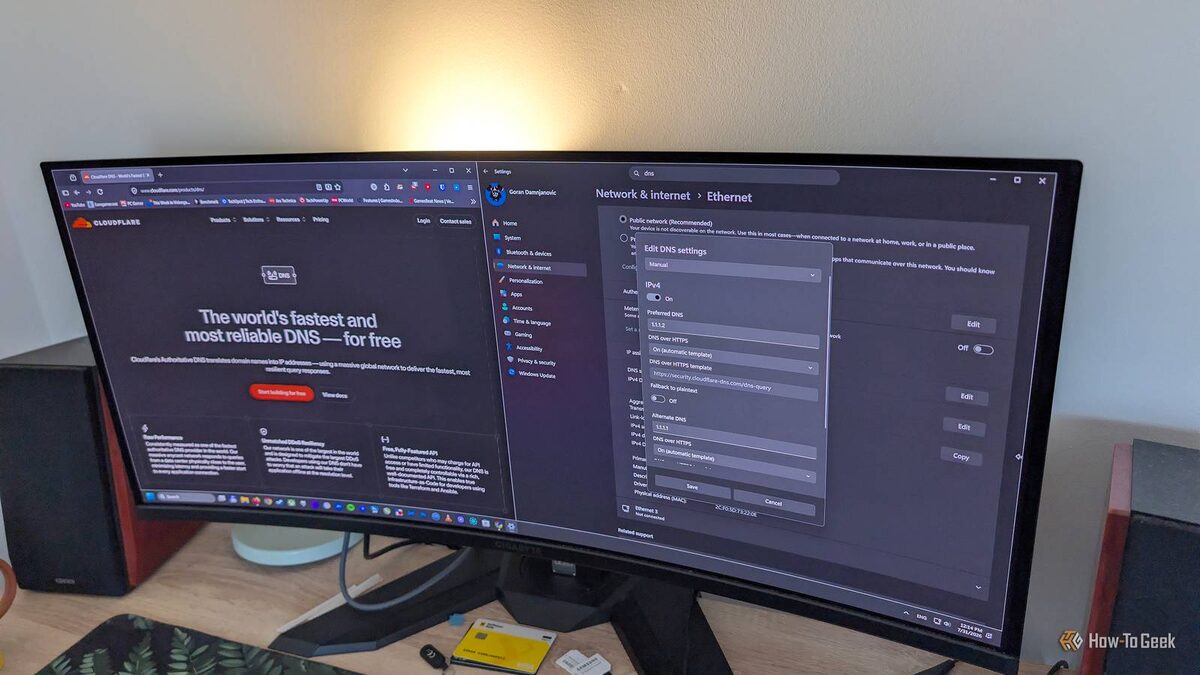
Изучив доступные варианты, я остановился на DNS-серверах Cloudflare. Перед окончательным выбором провёл несколько замеров скорости, чтобы убедиться, что новый резолвер не будет уступать встроенному. Результаты оказались обнадёживающими, и я приступил к настройке. Главной задачей было не просто указать другие адреса DNS, но и включить режим DNS over HTTPS. Этот протокол шифрует сами запросы, поэтому провайдер перестаёт видеть, какие именно домены я посещаю. Он лишь фиксирует факт подключения к некоему серверу, но не может разобрать содержимое трафика.
На компьютере с Windows всё свелось к нескольким кликам в сетевых параметрах. А вот с Mac mini пришлось повозиться: операционная система Apple не предлагает такого же простого способа активировать шифрование DNS-запросов, как Windows 11. Потребовалось немного терпения и изучения инструкций, но в итоге всё получилось. Уже почти год я пользуюсь этой конфигурацией, и за всё время не случилось ни одного серьёзного сбоя. Это особенно ценно, если вспомнить, что раньше на телефоне у меня периодически падал AdGuard DNS, из-за чего интернет временно переставал работать. С Cloudflare подобных проблем не возникало ни разу: запросы обрабатываются мгновенно, а стабильность радует.
Неожиданный бонус: скорость выросла там, где не ждал
Первое, что я заметил после переезда и подключения к новому провайдеру, — сайты стали открываться с едва уловимой, но постоянной задержкой. Сначала списывал это на особенности тарифа или загруженность сети, но потом решил проверить работу DNS-серверов провайдера с помощью nslookup. Выяснилось, что они действительно периодически подтормаживают, а иногда и вовсе не отвечают на запросы. Это создавало ощущение, что интернет «тупит», хотя сам канал был в порядке.
После перехода на Cloudflare ситуация изменилась кардинально. Страницы начали загружаться заметно быстрее, исчезли паузы перед началом открытия сайта, браузер перестал подвисать на этапе «установки соединения». Это был приятный сюрприз: я рассчитывал прежде всего на приватность, а получил ещё и реальное ускорение работы в интернете. Оказалось, что встроенные DNS-серверы провайдера были тем самым «тихим тормозом», который незаметно замедлял весь мой онлайн-опыт.
Дополнительная защита, о которой я не думал изначально
Помимо скорости и конфиденциальности, альтернативный DNS дал ещё один важный плюс — фильтрацию вредоносных ресурсов. Я использую адрес 1.1.1.2, который блокирует попытки перехода на сайты, замеченные в распространении вредоносного ПО или фишинговых атаках. Это значит, что защита срабатывает ещё до того, как опасная страница успевает загрузиться в браузере. У стандартного DNS провайдера такой функции не было вовсе.
Таким образом, одно небольшое изменение в настройках принесло сразу три ощутимых преимущества: приватность, скорость и безопасность. Для меня это стало наглядным примером того, как базовые технические знания могут существенно улучшить качество жизни в цифровой среде. Никаких сложных программ, никаких дополнительных расходов — только осознанный выбор инструмента, который работает на тебя, а не против тебя.
Почему стоит задуматься о смене DNS каждому
Год использования альтернативного DNS-сервера убедил меня в том, что у этого решения нет практических недостатков. Запросы обрабатываются быстро, стабильность на высоте, а провайдер больше не получает подробную картину моих интересов. Если у вас есть роутер с возможностью менять DNS в настройках, я настоятельно рекомендую сделать это именно там. Тогда все подключённые устройства — ноутбуки, смартфоны, планшеты, умные колонки — автоматически будут использовать выбранный сервер без индивидуальной настройки каждого гаджета.
Мне, к сожалению, пришлось настраивать каждое устройство отдельно, потому что роутер, который достался от провайдера, был жёстко привязан к его настройкам и не позволял менять DNS. Это создало определённые неудобства, но результат всё равно оправдал затраченные усилия. Если же у вас есть свобода выбора оборудования, обязательно воспользуйтесь ею: настройка на уровне роутера сэкономит массу времени и обеспечит единообразную защиту для всей домашней сети.
Сейчас я смотрю на свою цифровую гигиену совершенно иначе. Раньше казалось, что защита данных — удел параноиков или технических специалистов. Но на деле всё оказалось проще: достаточно потратить немного времени на изучение базовых принципов работы интернета и внести несколько изменений в настройки. Это не требует глубоких знаний программирования или дорогих инструментов. Нужно лишь желание вернуть себе контроль над тем, что по умолчанию отдано на откуп провайдеру. И поверьте, ощущение, когда ты знаешь, что твои DNS-запросы больше не лежат на ладони у посторонней компании, стоит всех усилий.