

Телефонный разговор прерывается без видимой причины. На дисплее пусто — ни пропущенного вызова, ни нового сообщения, ни какого-либо уведомления. Спустя пару секунд связь восстанавливается, и всё списывается на нестабильную работу сотового оператора. Однако осенью 2026 года появилась информация, заставляющая взглянуть на подобные ситуации иначе.
В конце октября независимый специалист по информационной безопасности продемонстрировал, что такой обрыв можно спровоцировать целенаправленно. Для этого на номер жертвы отправляется особым образом сформированное SMS-сообщение, которое человек даже не заметит. Свою разработку автор назвал «SMS of Death» — в переводе «SMS смерти». Мне захотелось разобраться, насколько реальна эта угроза и какие меры действительно способны защитить.
Механика сбоя: что происходит внутри устройства
Речь идёт не о теоретической уязвимости. Исследователь опубликовал детальный технический разбор и действующий прототип атаки, а сам механизм подтверждается анализом исходного кода операционной системы Android.
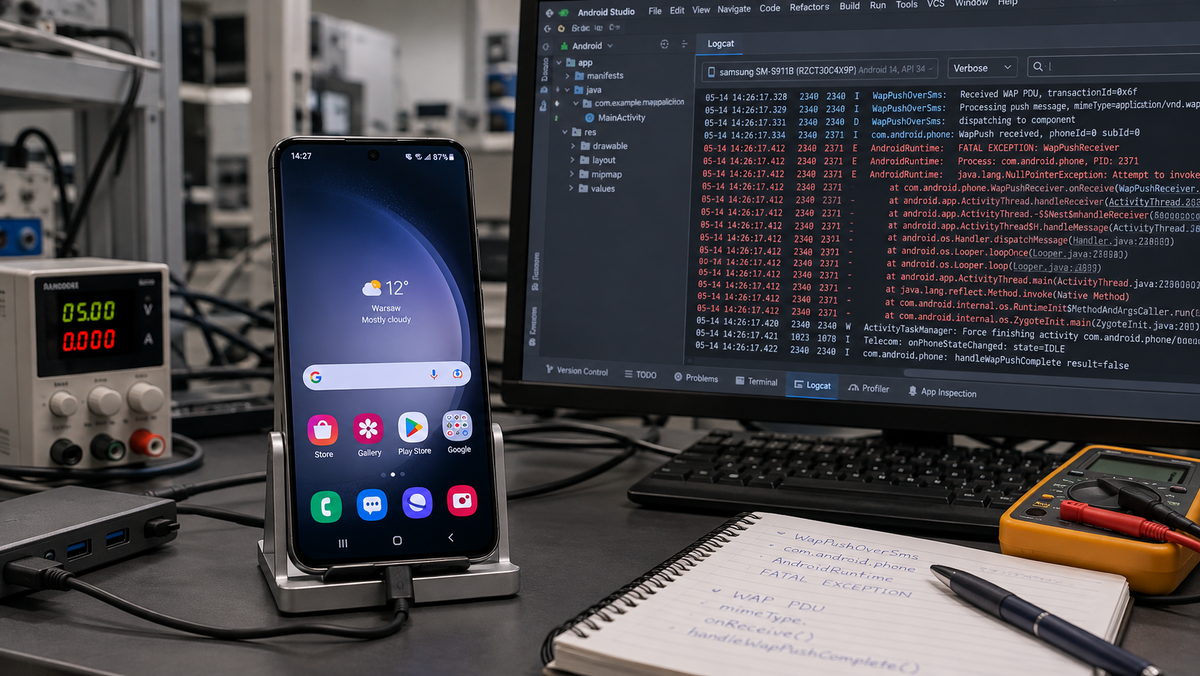
В недрах мобильной платформы функционирует системная служба, отвечающая за телефонию — голосовые вызовы, регистрацию в сети, обработку входящих сообщений. Среди прочего она занимается разбором служебных сообщений особого типа, известных как WAP Push. Этот протокол достался современным смартфонам в наследство от эпохи MMS и операторских сервисных рассылок.
Уязвимость скрывается именно в процедуре обработки таких сообщений. Аппарат считывает из полученных данных определённое служебное значение, не проверяя его допустимость. Если злоумышленник подставляет специально рассчитанную величину, системная служба телефонии сталкивается с внутренней ошибкой, которую не способна корректно обработать. Результат — аварийное завершение процесса.
Пока служба автоматически перезапускается (на это уходит одна-две секунды), смартфон фактически не обслуживает вызовы. Текущий разговор обрывается. Автор исследования отдельно акцентирует внимание на том, что аналогичным образом прерываются и экстренные звонки.
Важно понимать: это не взлом в классическом понимании. Персональные данные не похищаются, переписка не читается. Перед нами типичный отказ в обслуживании — целенаправленное нарушение именно функции голосовой связи.
Невидимость угрозы: почему сообщение невозможно заметить
Вредоносное SMS приходит не как обычный текстовый месседж, а как служебное сообщение с бинарными данными. Операционная система обрабатывает его автоматически, без участия пользователя. Оно не отображается в папке «Входящие», не генерирует уведомление и не показывает номер отправителя.
Из этого следует неутешительный вывод: классические рекомендации по кибербезопасности здесь бессильны. Не нужно открывать подозрительное сообщение или переходить по вредоносной ссылке — открывать попросту нечего, нажимать не на что. Для проведения атаки злоумышленнику достаточно знать лишь номер телефона потенциальной жертвы.
Реальная степень опасности
Одиночное сообщение вызывает лишь кратковременный сбой связи. Однако главная проблема кроется в другом аспекте поведения сотовой сети.
Если телефон не подтвердил получение сообщения, оператор предпринимает повторные попытки доставки. Каждая такая попытка снова приводит к падению системной службы. По результатам тестов исследователя, одно-единственное сообщение могло вызывать перебои со связью на протяжении целой недели.
Более тревожный сценарий разворачивается при отправке серии из двадцати-тридцати сообщений. Автор разработки оценивает, что в этом случае повреждается внутренняя база данных SMS. Телефон начинает падать при каждой загрузке и входит в циклическую перезагрузку. Стоит оговориться: эта оценка пока не прошла независимую верификацию.
В ряде публикаций утверждалось, что смартфон «превращается в кирпич». Это явное преувеличение. Исследователь прямо указывает, что необратимого повреждения аппаратной части не зафиксировано. Речь идёт о программном сбое, который устраним, хотя и требует определённых усилий.
Возврат к заводским настройкам даёт лишь временное облегчение. Оператор продолжает доставлять то же самое «отравленное» сообщение, и цикл сбоев возобновляется. Для полноценного восстановления требуется удалить вредоносные сообщения из служебной очереди, подключив устройство к компьютеру через отладочный интерфейс Android Debug Bridge. Для рядового пользователя в разгар циклических перезагрузок эта процедура практически невыполнима — разумнее обратиться в сервисный центр. Обладателям eSIM-профилей восстановление даётся ещё сложнее.
Круг уязвимых устройств
Проблемный код присутствует в Android начиная с двенадцатой версии и воспроизводится вплоть до шестнадцатой. Атака была успешно подтверждена на смартфонах Google Pixel 9 и нескольких моделях Samsung Galaxy, включая массовую A-серию. На протестированных аппаратах сбой возникал стабильно, без единого отказа.
Pixel официально не поставляется на российский рынок, однако Samsung Galaxy и модели A-серии широко представлены в продаже и также подвержены проблеме.
Следует признать: проверен ограниченный перечень моделей, исчерпывающего списка уязвимых устройств не существует. Но поскольку ошибка заложена в общем системном коде Android, потенциально под угрозой находятся все аппараты на Android 12 и новее, не получившие соответствующего патча.
Исправление: почему оно доступно не всем
Решение проблемы существует. Изначально, в мае 2026 года, компания Google не признала обращение исследователя проблемой безопасности. Однако позже исправление всё же было включено в октябрьский бюллетень обновлений безопасности Android 2026 года. Суть патча незамысловата: система больше не падает при получении такого сообщения и автоматически удаляет его, предотвращая повторные сбои при доставке.
Но есть нюанс. Исправление выпущено для Android 14, 15, 16 и 17. Уязвимость же проявляется начиная с Android 12. Следовательно, устройства на двенадцатой и тринадцатой версиях, которые уже не получают обновлений безопасности, остаются с прежней ошибкой — официального патча для них не предусмотрено.
Именно здесь кроется неочевидный ответ на вопрос о том, кто в зоне риска. Наибольшая опасность угрожает владельцам устаревших смартфонов, производители которых прекратили их поддержку.
Второй принципиальный момент: защищённость определяется не номером версии Android, а датой установленного обновления безопасности на конкретном устройстве. Два телефона с одинаковым Android 15 могут находиться в разном положении: один уже получил октябрьский патч, другой ещё ожидает его. Производители распространяют обновления по собственному графику, поэтому сроки на разных моделях существенно различаются.
Бесполезность замены SMS-приложения
Может показаться, что раз проблема связана с SMS, виновато приложение «Сообщения». Однако падает вовсе не оно. Опасное сообщение обрабатывается системной службой телефонии ещё до того, как могло бы достичь какого-либо пользовательского приложения. Исследователь прямо указывает: обработка такого сообщения происходит отдельно от программы, которую видит владелец устройства.
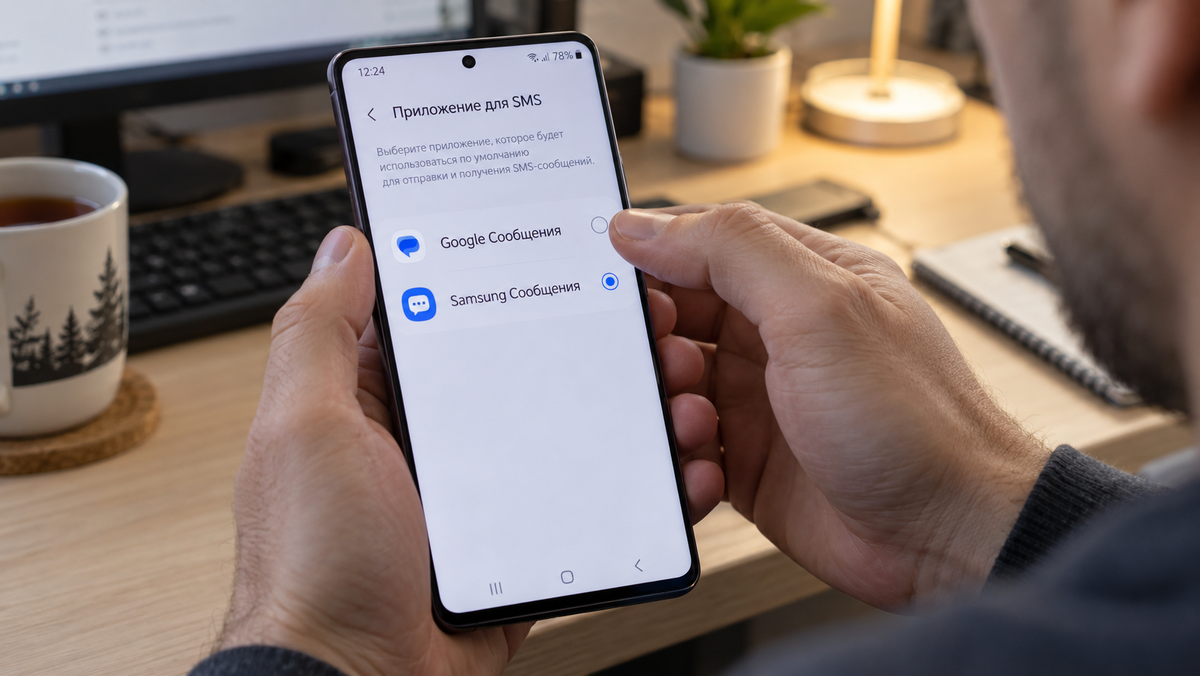
Следовательно, замена Google Messages на Samsung Messages, установка стороннего SMS-клиента или любого мессенджера, выбор другого приложения по умолчанию для обработки сообщений — всё это не даёт никакого эффекта.
В обсуждениях зарубежных публикаций встречался совет отключить в настройках «Сообщений» приём служебных уведомлений. Подтверждения эффективности такого подхода нет, и с точки зрения механики уязвимости он выглядит сомнительно: подобная настройка влияет лишь на отображение в приложении, тогда как сбой происходит на системном уровне. Полагаться на этот метод не стоит.
Практические рекомендации
Первое и наиболее важное действие — проверить дату патча безопасности в настройках устройства, в разделе обновления ПО или безопасности. Ориентир прост: «октябрь 2026» или более поздняя дата. Если обновление доступно, его необходимо установить — это единственная реальная защита. Владельцам Samsung следует проверять наличие обновлений именно от производителя.
Второе: если ваш аппарат работает на Android 12 или 13 и обновления давно не поступали, честный ответ неутешителен — надёжного способа закрыть уязвимость собственными силами не существует. Это дополнительный аргумент в пользу перехода на модель, которую производитель продолжает поддерживать.
Третье: если смартфон внезапно начал циклически перезагружаться и терять связь, не тратьте время на многократные сбросы к заводским настройкам. Разумнее сразу обратиться в сервисный центр.
Наконец, о степени тревоги. Публичных сведений о реальных атаках с использованием данной уязвимости нет, в том числе на территории России. Пока это продемонстрированная возможность, а не волна нападений. Паниковать не нужно. Но поскольку рабочий образец атаки уже опубликован, откладывать установку обновления тоже не следует.
Проверьте дату патча безопасности на своём устройстве и поделитесь в комментариях моделью и актуальной датой — так мы сможем понять, насколько оперативно исправление доходит до пользователей.