

Сентябрь 2026 года преподнёс пользователям Android очередной неприятный сюрприз. В официальном магазине приложений Google Play появился клон популярного мессенджера WhatsApp, который сумел не просто затеряться среди тысяч других программ, но и выбиться в верхние строчки поисковой выдачи. Ситуация выглядит особенно тревожно, если учесть, сколько личных данных мы привыкли доверять подобным сервисам.
Первыми тревогу забили обычные пользователи на Reddit. Они заметили, что при вводе привычного запроса в поиске Google Play перед ними оказывался вовсе не тот мессенджер, которым они пользовались годами. Подделка демонстрировала знакомый логотип и название, но за этим фасадом скрывалась совершенно иная программа, созданная с неизвестными целями.
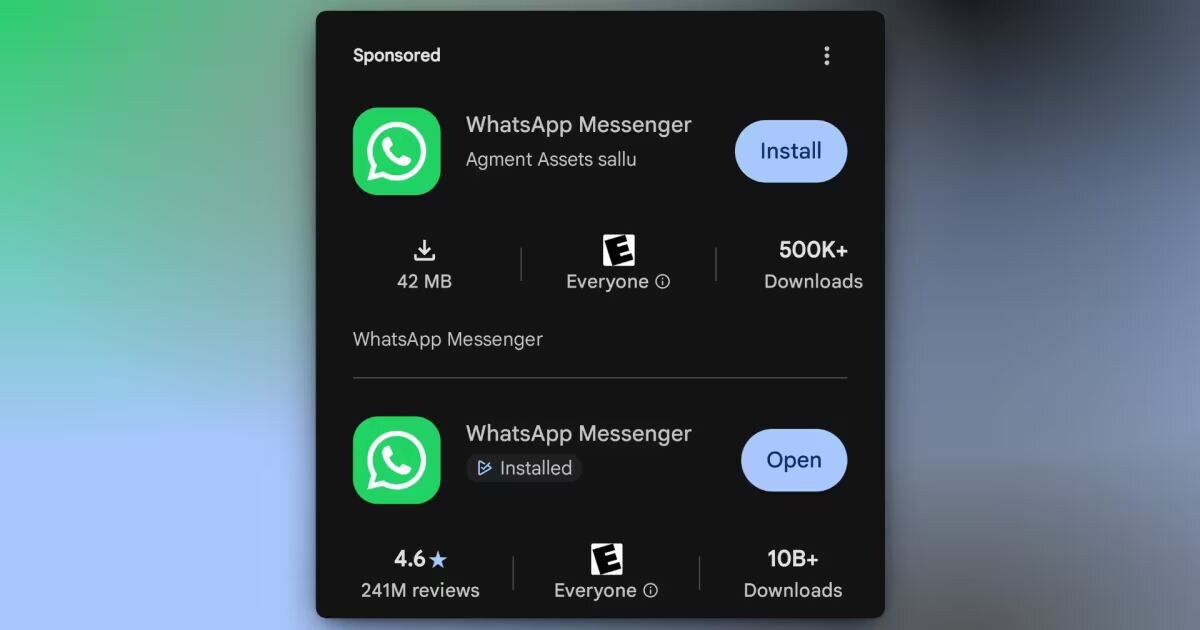
Когда я начала разбираться в этой истории, меня поразила даже не сама подделка, а то, насколько легко она смогла обмануть систему. Ведь Google Play позиционируется как безопасная среда, где каждое приложение проходит определённые проверки. Однако реальность, как выясняется, далека от идеала.
Масштаб проблемы: полмиллиона доверчивых пользователей
Цифры говорят сами за себя. К моменту, когда информация о фейковом приложении стала достоянием общественности, его успели скачать более 500 000 раз. Это не просто статистика — за каждым скачиванием стоит реальный человек, который, возможно, ввёл свой номер телефона, предоставил доступ к контактам или даже отправил через подделку личные сообщения.
Согласно данным со страницы приложения в Google Play, оно было загружено на платформу 19 сентября 2026 года. То есть для набора такой внушительной аудитории клону потребовалось совсем немного времени. Это наводит на мысль о продуманной стратегии распространения и, возможно, использовании неких механизмов для искусственного продвижения.
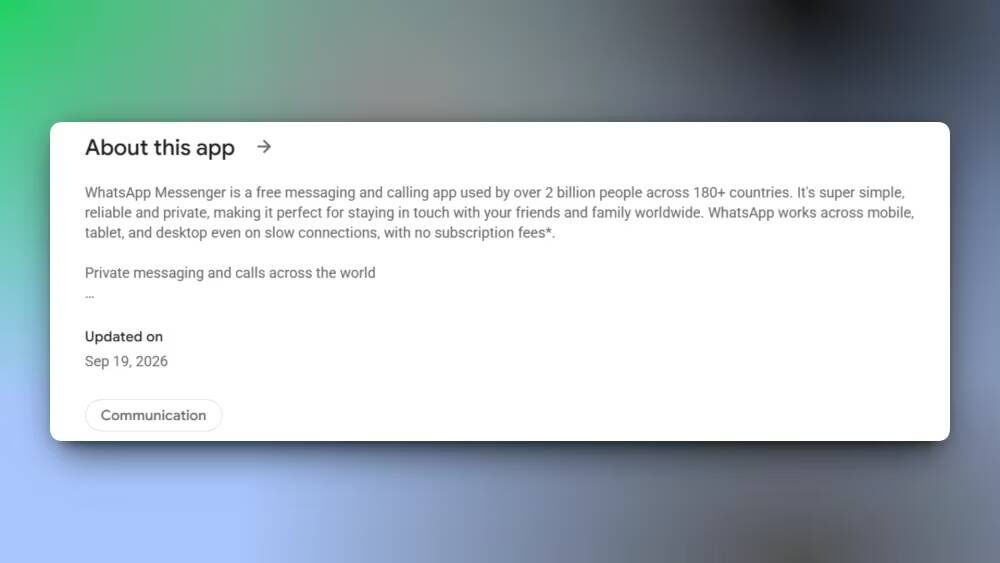
В исходном сообщении не уточняется, было ли фейковое приложение удалено из магазина на момент публикации. Эта неопределённость добавляет тревожности: получается, что даже после выявления проблемы пользователи могут продолжать скачивать опасный клон, не подозревая о подвохе.
Как подделке удалось обойти защитные механизмы
Эксперты Android Authority выдвинули интересное предположение о том, почему фейковый мессенджер смог набрать такую популярность. По их мнению, ключевую роль могла сыграть программа раннего доступа Google Play Early Access. Этот механизм позволяет разработчикам скрывать публичные оценки пользователей, которые уже установили приложение.
Я вижу в этом серьёзную уязвимость. Когда человек ищет приложение в магазине, одним из главных ориентиров для него служат отзывы и рейтинги. Если же эти данные скрыты, потенциальный пользователь оказывается в информационном вакууме. Ему приходится полагаться лишь на название, логотип и скриншоты — всё то, что мошенники могут легко подделать. Впрочем, стоит отметить, что источник не утверждает категорично, что именно этот механизм стал причиной большого числа загрузок. Это лишь одна из возможных версий.
Не первый случай: хроника фейковых приложений
История с поддельным WhatsApp — не единичный инцидент. Ранее в том же Google Play обнаружили фальшивую версию браузера Chrome, которую до удаления успели скачать более 100 000 раз. Это говорит о системной проблеме, а не о случайной ошибке модерации. Мошенники целенаправленно эксплуатируют доверие пользователей к известным брендам, создавая клоны популярных приложений.
Особую пикантность ситуации придаёт тот факт, что деятельность компании Meta, которой принадлежит WhatsApp, признана в России экстремистской и запрещена. Это создаёт дополнительный правовой контекст, который делает использование даже оригинального мессенджера в стране неоднозначным с юридической точки зрения. А тут ещё и фейковая версия, которая добавляет проблем пользователям, решившим по каким-то причинам установить приложение.
Практические выводы: как защитить себя
Проанализировав эту ситуацию, я сформулировала для себя несколько простых правил, которые помогут избежать установки поддельных приложений. Во-первых, всегда стоит проверять имя разработчика. У официальных приложений крупных компаний оно обычно совпадает с названием бренда или содержит узнаваемые элементы. Во-вторых, нужно обращать внимание на количество скачиваний и дату публикации: если приложение с миллионами пользователей вдруг имеет недавнюю дату загрузки, это повод насторожиться. В-третьих, стоит изучить скриншоты и описание на предмет грамматических ошибок и странных формулировок — мошенники часто небрежны в этих деталях.
Важно помнить, что даже официальный магазин приложений не даёт стопроцентной гарантии безопасности. Алгоритмы модерации могут пропускать вредоносные программы, а механизмы раннего доступа создают дополнительные лазейки для злоумышленников. Поэтому ответственность за собственную цифровую безопасность в конечном счёте лежит на каждом пользователе.
Эта история заставляет задуматься о том, насколько мы доверяем цифровым платформам. Мы привыкли считать, что если приложение находится в официальном магазине, то оно безопасно. Но реальность показывает, что это далеко не всегда так. Возможно, пришло время пересмотреть свои привычки и стать более внимательными к тому, что мы устанавливаем на свои устройства.